VPN内网访问规则的核心在于定义加密通道建立后,哪些目标流量应直接穿过隧道进入远程内网,哪些流量则应通过本地出口访问互联网。它解决的关键问题是避免将全部互联网流量都强制推向远程站点,大熊从而降低延迟并避免资源浪费,同时确保只有授权的内部资源能被安全访问。这一过程依赖路由策略、安全组配置和客户端代理模式的协同工作。
路由策略的核心作用
在典型的IPsec或SSL VPN场景中,路由策略决定了数据包的路径。例如,大熊加速器开机连接设置当配置了“ split tunneling”(分裂隧道)模式时,客户端会向操作系统注册特定的路由条目,如10.0.0.0/8。这意味着发往该网段的数据包会被封装进加密隧道,转发给远程网关。而发往其他公网地址的流量则保持默认路由,直接通过本地ISP发送。这种机制实现了流量的精准分流,避免了全隧道的性能开销。
安全组与访问控制的职责
即便数据包成功通过隧道抵达远程网络边界,远程侧的防火墙或安全组规则仍起决定性作用。这些规则通常基于源IP地址(即VPN分配的虚拟IP)、目的IP和端口进行匹配。例如,规则可能允许虚拟IP 172.16.1.5 访问内网数据库服务器 192.168.1.10 的 1433 端口,但拒绝其访问其他内网主机。因此,内网访问规则的完整生效,必须同时满足客户端路由指向正确和远程侧访问控制许可两个条件。
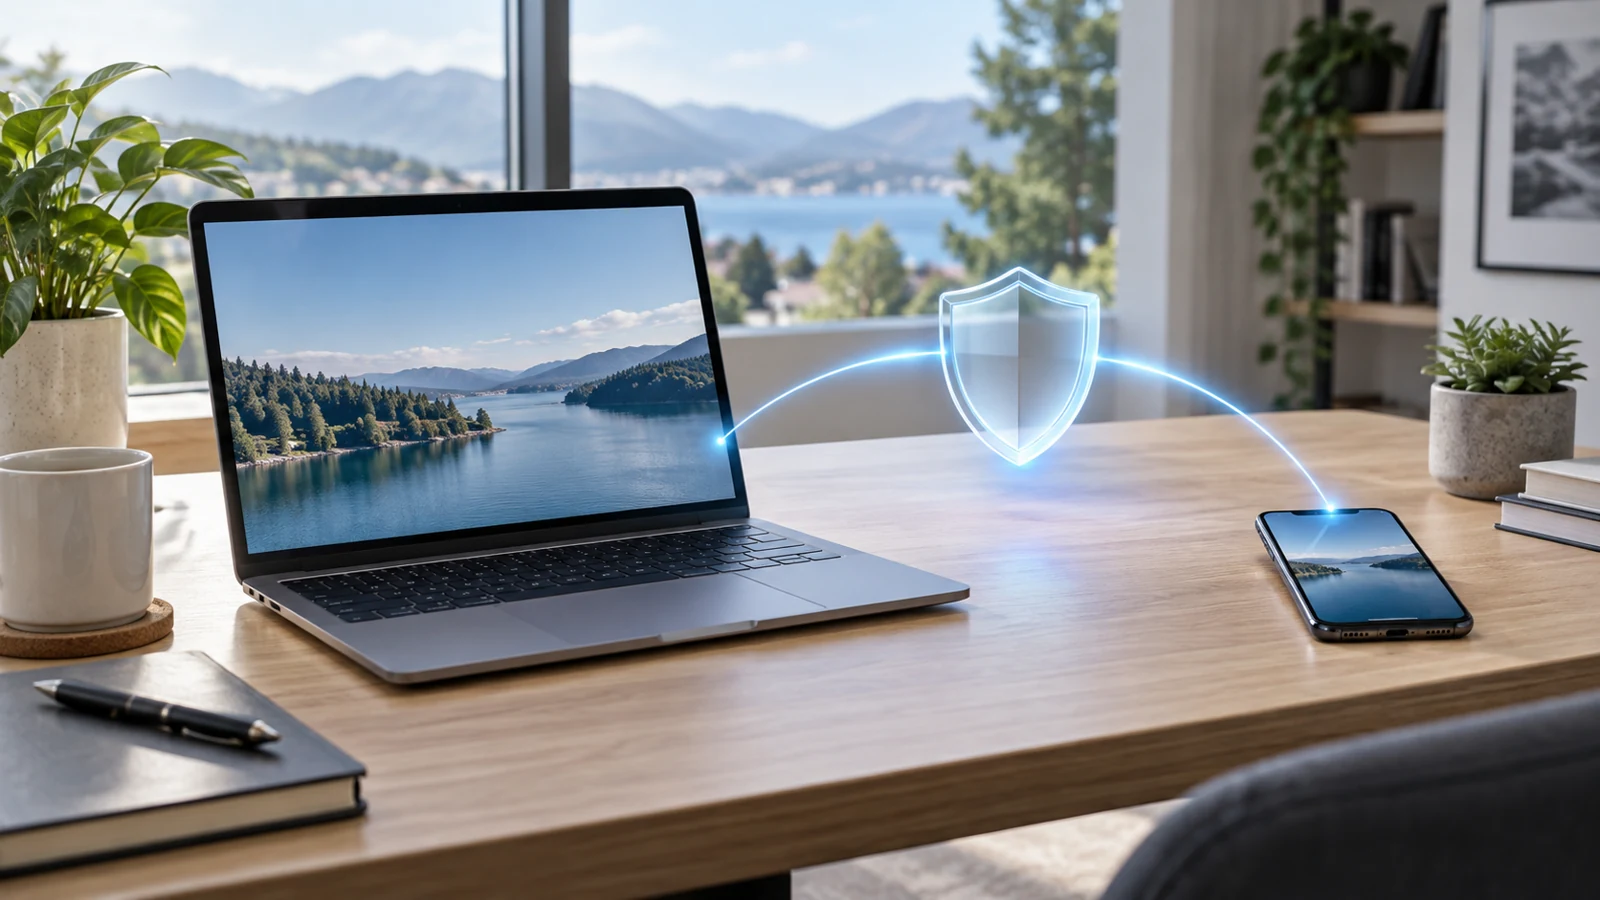
分裂隧道技术让内网流量走加密通道,互联网流量直连本地出口,实现高效分流。
只读验证方法
为确认当前内网访问规则是否生效,可采用非侵入性的观察方法。在Windows客户端上,可通过命令提示符执行 `route print` 查看是否存在指向内网网段且网关为VPN适配器的路由条目。在Linux客户端上,使用 `ip route show table` 查看特定路由表中的条目。若在远程侧具备只读权限,可登录网络防火墙控制台,大熊检查针对该虚拟IP的安全规则状态是否为“允许”,并确认命中日志中是否存在相应流量的匹配记录。
常见配置偏差表现
若内网无法访问,首先需排除客户端路由缺失的情况。若路由存在但仍不通,问题往往位于远程访问控制层。此时,远程网络管理员应检查防火墙日志,确认是否有针对该源IP的拒绝记录。另一个常见偏差是子网掩码配置错误,例如将 10.0.0.0/8 误配为 10.0.0.0/24,导致大部分内网流量未被识别为隧道流量而直接走公网出口,造成连接超时。